
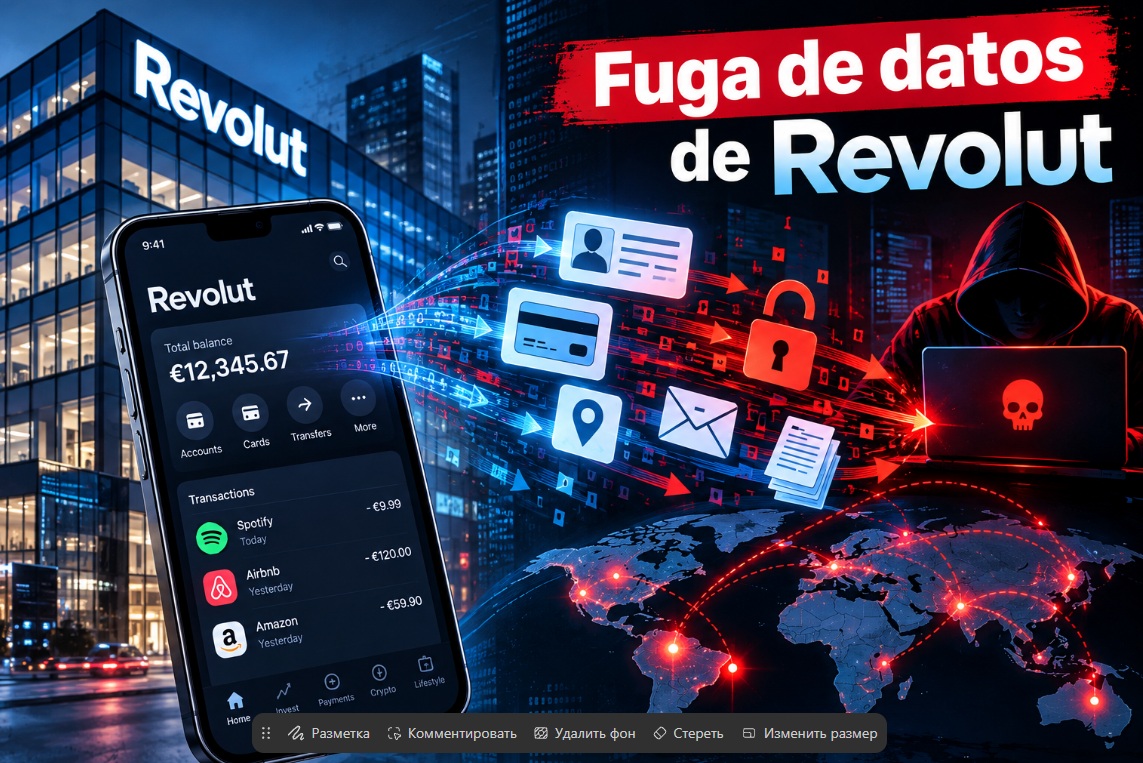
O vazamento de dados da Revolut se transformou em um grave incidente cibernético com consequências potencialmente perigosas para centenas de clientes em todo o mundo. A empresa britânica de tecnologia financeira, utilizada por mais de 80 milhões de pessoas no mundo, confirmou que terceiros obtiveram informações confidenciais depois que cibercriminosos utilizaram um endereço de e-mail de um domínio governamental legítimo para enviar solicitações falsas de dados.
Endereços, nomes, datas de nascimento, e-mails e números de telefone acabaram nas mãos de terceiros. A análise das notificações enviadas aos clientes afetados indica a possível divulgação de cópias de passaportes e carteiras de motorista, selfies para verificação, extratos bancários, IBAN, registros de saques e históricos de transações, incluindo operações com Bitcoin.
Apesar de a empresa ter comunicado o incidente à FCA, ao Information Commissioner’s Office, às autoridades policiais e aos órgãos de proteção de dados, para um serviço financeiro desse nível, não se trata simplesmente de um “vazamento de dados pessoais”. A combinação de documentos, endereços, números de telefone e histórico de transações cria uma “plataforma inicial” para futuras tentativas de phishing, roubo de criptomoedas, roubo de identidade e ataques financeiros direcionados, inclusive contra carteiras de criptomoedas.
Segundo a Revolut, foi executado um esquema no qual, por meio de engenharia social, os criminosos levaram os funcionários a considerar solicitações fraudulentas como exigências legítimas de um órgão público. Apesar de a empresa não ter declarado que seu banco de dados foi invadido ou que os recursos dos clientes foram comprometidos, e de descrever o número de afetados como “limitado/muito limitado”, segundo a mídia, 680 clientes receberam mensagens maliciosas.
A Revolut descreve o incidente como um “golpe de falsificação de identidade externa” e ressalta que não recebeu contato direto nem exigência de resgate das pessoas que supostamente estariam por trás do ataque, mas alguns meios de comunicação informam que um grupo de criminosos exigiu 6.000 XMR – cerca de US$ 3 milhões (na época da exigência) – e ameaçou repassar dados confidenciais a grupos criminosos em caso de não pagamento.
Também há conhecimento de um caso em que uma das vítimas afirmou que a pessoa que alegou possuir seus dados exigiu US$ 50.000 para excluí-los.
Apesar do rastro de criptomoedas, a principal ameaça desse incidente não é o roubo de bitcoins das contas, mas o fato de que, caso os criminosos tenham obtido documentos, dados bancários e histórico de transações, eles podem usar essas informações para ataques personalizados que parecerão extremamente convincentes.
Para o mundo financeiro global, o incidente com o vazamento de informações confidenciais da Revolut serviu de alerta: não é necessário invadir tecnicamente as fintechs modernas; basta fazer com que o sistema acredite no fraudador. Portanto, o elo mais fraco pode não ser o servidor ou o algoritmo, mas sim o ser humano. No caso da Revolut, foi justamente a confiança em uma solicitação que parecia vir de uma entidade governamental que se tornou o ponto de ataque, e para os clientes as consequências podem se estender por muito mais tempo.